Proliance: Digitale Souveränität sichert Compliance für KMU
Gemeinsam mit mittelständischen Kunden und dem BITMi machte die Münchner Proliance bei einem Roundtable die Digitale Souveränität und EU-Compliance zum Thema. Fazit: Auch für KMU sind Information, Datenschutz und Compliance keine Randthemen mehr.
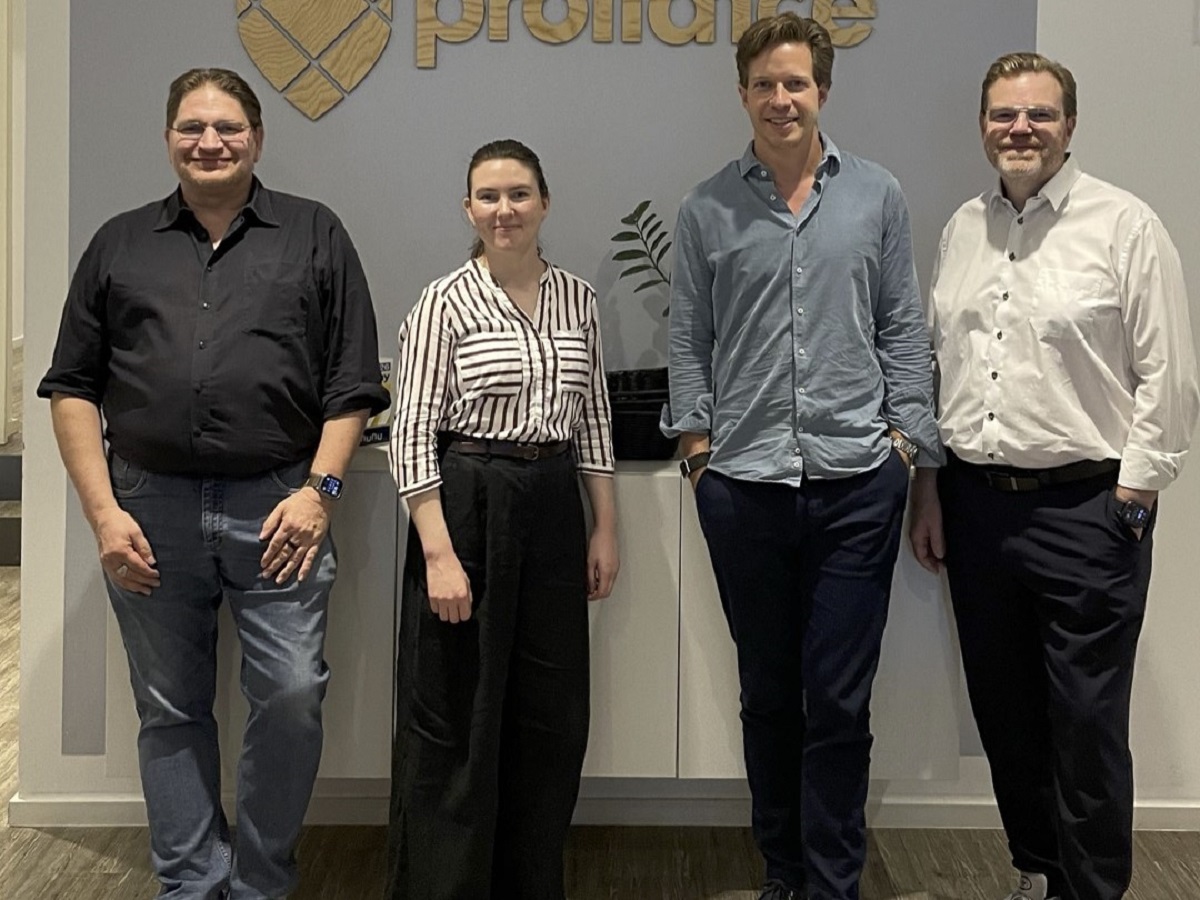
PA-1-Proliance Bild Roundtable Speaker
Diskutierten Digitale Souveränität: Markus Mattzick, dedicom GmbH, Isabel Weyerts BITMi e.V., Alexander Ingelheim Proliance GmbH Proliance, Wolf-Dieter Mirz Spörer AG (Bild: Proliance)
Inhalt dieses Artikels
Cyberbedrohungen gefährden KMU
Aufgrund der steigenden Komplexität von Regularien und Cyberbedrohungen wird es gerade im Segment der KMU immer wichtiger, die Vernetzung von Datenschutz-, IT-Sicherheits- und Compliance-Prozessen voranzutreiben. Das schafft Transparenz, reduziert operative Risiken und ermöglicht eine agile Anpassung an die neuen Vorgaben. Auf diese Weise können Unternehmen effizient und skalierbar auf Veränderungen reagieren. Laut einer aktuellen PwC–Umfrage kann ein „Connected Compliance“-Ansatz mit besserer Vernetzung und Koordination Entscheidungen erleichtern, mehr Transparenz schaffen und insgesamt die betriebliche Compliance-Kultur stärken.
Kritischer Faktor für künftiges Unternehmenswachstum
Rund 85 Prozent der CEOs betrachten Cybersecurity inzwischen als kritischen Faktor für künftiges Unternehmenswachstum, so das Ergebnis einer internationalen Gartner-Studie. »In Europa herrscht in puncto Sicherheit inzwischen Alarmstufe rot, denn die Welt befindet sich längst im digitalen Krieg«, so Alexander Ingelheim, CEO der Proliance GmH. Die reale Bedrohungslage belegen auch Zahlen des BITKOM: Der Schaden für die deutsche Wirtschaft durch Spionage, Sabotage und Datendiebstahl lag demnach allein 2025 bei 289,2 Milliarden Euro – rund 8 Prozent mehr als im Vorjahr. »Vor diesem Hintergrund müssen Unternehmen ihre Prioritäten neu ordnen«, unterstreicht Ingelheim im Rahmen des Roundtables. Hier setzt das Münchner Unternehmen mit seiner Lösung Proliance 360 an. Die digitale Plattform, die in Europa gehostet wird, bietet inzwischen mehr als 3000 Kunden Unterstützung für komplexe Anforderungen wie DSGVO, ISO 27001, NIS-2 oder den EU-AI-Act.
Bürokratie bleibt größte Hürde
Die größte Hürde für EU-native Compliance ist für viele KMU die Bürokratie. »Vielen Unternehmen aus diesem Unternehmens-Segment fehlen die entsprechenden Fachkräfte – uns ging es nicht anders« bestätigt Wolf-Dieter Mirz, Geschäftsführer der Spörer AG. »Um unbeschadet durch den Dschungel von Verordnungen, Regulatorien, Gesetzen und zeitlichen Fristen zu kommen, macht man sich in dieser Situation oft abhängig von externen IT-Dienstleistern.«
Der Sanitätsdienstleister Spörer hat 13 Filialen im süddeutschen Raum. Beliefert werden Kunden, aber auch medizinische Praxen oder Krankenhäuser. »Wir arbeiten mit hochsensiblen Patientendaten, weshalb Datenschutz und Compliance bei uns einen sehr hohen Stellenwert haben« erklärt der Spörer-Geschäftsführer. Die Zusammenarbeit mit Proliance begann vor gut 8 Jahren. »Voraussetzung für die Implementierung der Lösung war eine zweitätige GAP-Analyse, die unsere Schwachstellen offenlegte« erinnert sich Mirz. Das Spektrum reichte hier von schlechten oder fehlenden Dokumentationen, bis hin zur mangelhaften Identitätskontrolle im Bewerbungsmanagement. Auch die leicht zugängliche Stromversorgung im Geschäftsgebäude kam auf den Prüfstand. Mittlerweile fühlen sich die Ingolstädter in puncto Informationssicherheit gut abgesichert: »Die Software von Proliance ist einfach anzulegen. Und die interaktive Bedienung erleichtert den Nutzern die Handhabung der Lösung. Daraus resultiert eine hohe Akzeptanz sowie mehr Transparenz bei den Abläufen.«
An Compliance führt kein Weg vorbei
NIS2-Compliance ist inzwischen für zahlreiche Unternehmen eine zentralen IT-Sicherheitsaufgabe. Um die Vorgaben zu erfüllen, müssen sie ein systematisches Risikomanagement etablieren, Cyberresilienz stärken und robuste Business-Continuity-Strukturen schaffen. Das soll nicht nur vor Angriffen schützen, sondern auch die Grundlage für nachhaltige digitale Stabilität schaffen. Wer nicht handelt, erhöht sein Haftungsrisiko, riskiert hohe Bußgelder und Wettbewerbsnachteile. Eine weitere Komponente für mehr Informationssicherheit ist die im November letzten Jahres vorgestellte EU-Digital-Omnibus-Reform. Sie adressiert zentrale Bereiche des Datenschutzes, der Datennutzung sowie der KI-Regulierung und führt zu einer eng verflochtenen Compliance-Landschaft. Für KMU könnte das Reformpaket eine Entlastung darstellen. Vorausgesetzt, sie stellen ihre Datenschutz- und Compliance-Maßnahmen so auf, dass diese sich flexibel an Neuerungen anpassen lassen.
Zertifizierungsreise ist mühsam
Die Münchner dedicom GmbH bietet als Leasing-Geber IT-Equipment für Firmen an, die ihre Mitarbeiter mit modernster Technik versorgen wollen. Das Unternehmen entschied sich für eine komplette Zertifizierung nach ISO 27001, um sein internes Sicherheitsnetz weiter auszubauen. Im Rahmen einer GAP-Analyse durch Proliance erfolgte die direkte Behebung von Schwachstellen und Sicherheitslücken. Bei den Münchnern zeigten sich durch die Analyse Mängel in den internen Dokumentationen der verteilten Systeme. »Die Reise zur Zertifizierung ist nicht ganz einfach, denn die ISO-Anforderungen sind hoch. Es ist notwendig, sämtliche Abhängigkeiten detailliert aufzuzeigen« erklärt Markus Mattzick, Information Security Officer der dedicom GmbH. Für ihn hängt der Erfolg einer erfolgreichen Vorbereitung auf die Zertifizierung maßgeblich davon ab, alle Beteiligten in jeder Phase mit ins Boot zu holen und die Konsequenzen, die sich aus Schwachstellen ergeben können, klar zu benennen. „Es gilt, bei den betroffenen Mitarbeitern die notwendige Awareness zu schaffen, aber auch bei der Geschäftsleitung, um ein solches Projekt letztendlich zum Erfolg zu führen.«
Ruf nach Digitaler Souveränität wird in Europa lauter
Die zunehmenden geopolitischen Spannungen lassen in Deutschland und dem restlichen Europa den Ruf nach Digitaler Souveränität immer lauter werden. Unternehmen wollen raus aus der Abhängigkeit von globalen Tech-Giganten. Europäische Alternativen gewinnen an Bedeutung und werden zu einem zentralen Wettbewerbsfaktor. Das gilt speziell für den Bereich Compliance- und IT-Sicherheit. Mittelständische IT-Unternehmen sind in diesem Bereich besonders engagiert. Laut Destatis und dem Bundesverband IT-Mittelstand e.V. (BITMi) machen mittelständische IT-Unternehmen 99 % der deutschen Digitalbranche aus. Nach einer Studie des Lehrstuhls für Wirtschaftsinformatik der Uni Potsdam setzt nahezu die Hälfte aller mittelständischen Unternehmen in Deutschland auf Lösungen von mittelständischen IT-Dienstleistern. Selbst mehr als 20 % aller deutschen Großunternehmen vertrauen auf Mittelstandslösungen.
Europäische Unternehmen erkennen ihre Stärken
Noch herrscht in der EU im Software-Bereich eine große Abhängigkeit von US-Großkonzernen. In puncto Hardware liegt China als Lieferant auf dem Spitzenplatz. Angesichts der weltweiten politischen Entwicklung will Europa sich in Zukunft aber deutlicher an eigenen Stärken orientieren. Digitale Souveränität nimmt dabei eine zentrale Rolle ein. Europäische Unternehmen gehen verstärkt dazu über, ihre kritischen Daten in Europa hosten zu lassen, um Compliance-Vorgaben zuverlässiger erfüllen zu können.
Wie der BITMi den Begriff Digitale Souveränität interpretiert, erläuterte Isabel Weyerts, verantwortlich für die Presse- und Öffentlichkeitsarbeit des Verbandes. Sie listete folgende Punkte auf:
- Technologische Selbstbestimmung
Abbau einseitiger technologischer Abhängigkeiten insbesondere von Tech-Konzernen aus dem Nicht- EU-Ausland
- Europarechtstreue
Anbieter digitaler Lösungen unterliegen vollständig europäischem Recht und können dessenEinhaltung voll garantieren
- Datensouveränität
Technische Hoheit und vollständige Kontrolle durch Individuen, Organisationen und des Staats über Erfassung, Speicherung, Verarbeitung und Nutzung ihrer Daten
- Digitale Resilienz
Handlungsfähigkeit von Staat, Wirtschaft und Gesellschaft in allen Kernbereichen der digitalen Transformation
- Digitale Wertschöpfung
Intellectual Property, Marktanteile und Wettbewerbsfähigkeit Europäischer Unternehmen am internationalen Digitalmarkt
Dem IT-Mittelstand kommt nach Einschätzung des BITMi bei der Durchsetzung von Digitaler Souveränität in Europa eine entscheidende Rolle zu. »Der IT-Mittelstand ist kein Randakteur, sondern ein zentraler Digitalisierungspartner der deutschen Wirtschaft. Er ist maßgeblich für die digitale Teilhabe und -Selbstbestimmung Deutschlands und Europas.«
Weiterführende Links
- Bitkom-Halbjahresbilanz zur Digitalbranche
- Studie untersucht Potenzial von KI bei Dokumenten-Workflows
- Europäische Firmen werden digital reifer – außer bei Content Services
OpenText und Cohere verbinden KI und Daten
Die geplante Fusion zwischen Cohere und dem deutschen KI-Unternehmen Aleph Alpha macht die Zusammenarbeit von OpenText und Cohere für Kunden hierzulande besonders interessant. Im Fokus steht agentenbasierte KI, die auf verlässlichen Daten aufbaut.
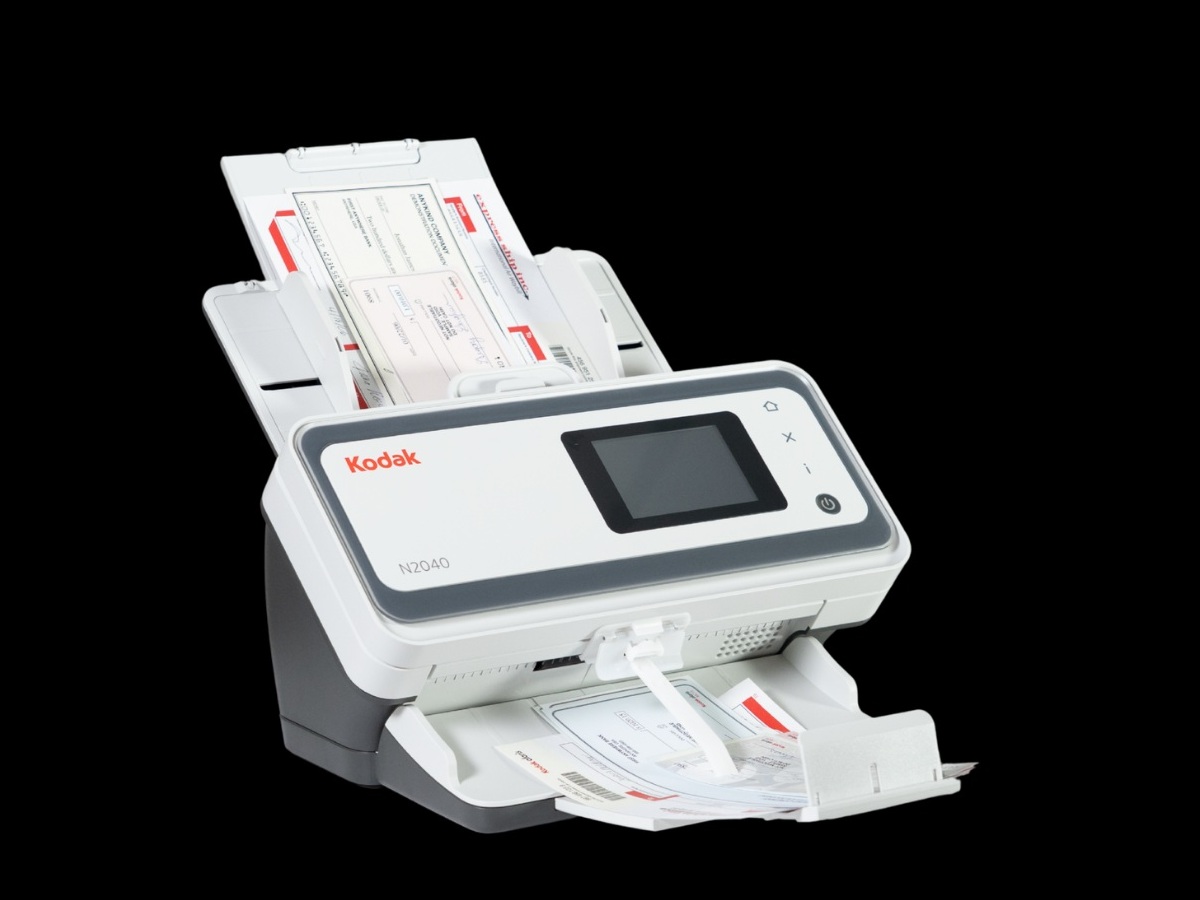
Features aus höheren Scannerklassen in »KODAK N2000«
Ultraschallsensoren, Gigabit-Ethernet, Digital Stamping und Sicherheitsfunktionen ziehen in die netzwerkfähigen Büroscanner der »KODAK N2000 Serie« ein. Damit bringt Kodak Alaris Funktionen aus höher positionierten Scannerklassen in die Desktop-Klasse.
About the Author: Petra Adamik
